Perimetr
Digitální, fyzický, osobní.
Pentesty a compliance pro firmu, vyhledávání odposlechů a zabezpečená zařízení pro lidi, na které se vyplatí útočit.
Čtyři oblasti, jedna odpovědnost
Místo tří dodavatelů, kteří si problém přehazují mezi sebou.
Pentest a audit
Řízený útok na vaše systémy podle OWASP a PTES se zprávou, které rozumí vývojář i ředitel.
- Web a API
- Mobilní aplikace
- Infrastruktura a cloud
- Sociální inženýrství
- Audit kódu
Compliance a poradenství
Příprava na certifikaci a politiky, které fungují, místo aby ležely v šanonu.
- ISO 27001
- SOC 2
- GDPR, NIS2, DORA
- vCISO
- Školení zaměstnanců
Vyhledávání odposlechů
Přístrojová kontrola prostor, aut a techniky na odposlechy a skryté kamery.
- Kancelář a zasedačka
- Automobil
- Bydlení
- Technika a dárky
Ochrana zařízení
Telefon a notebook nastavené podle vašeho modelu hrozeb a komunikace, kterou nečte třetí strana.
- GrapheneOS
- Nastavení telefonu
- Notebook
- Messengery a e-mail
- Hardwarové klíče
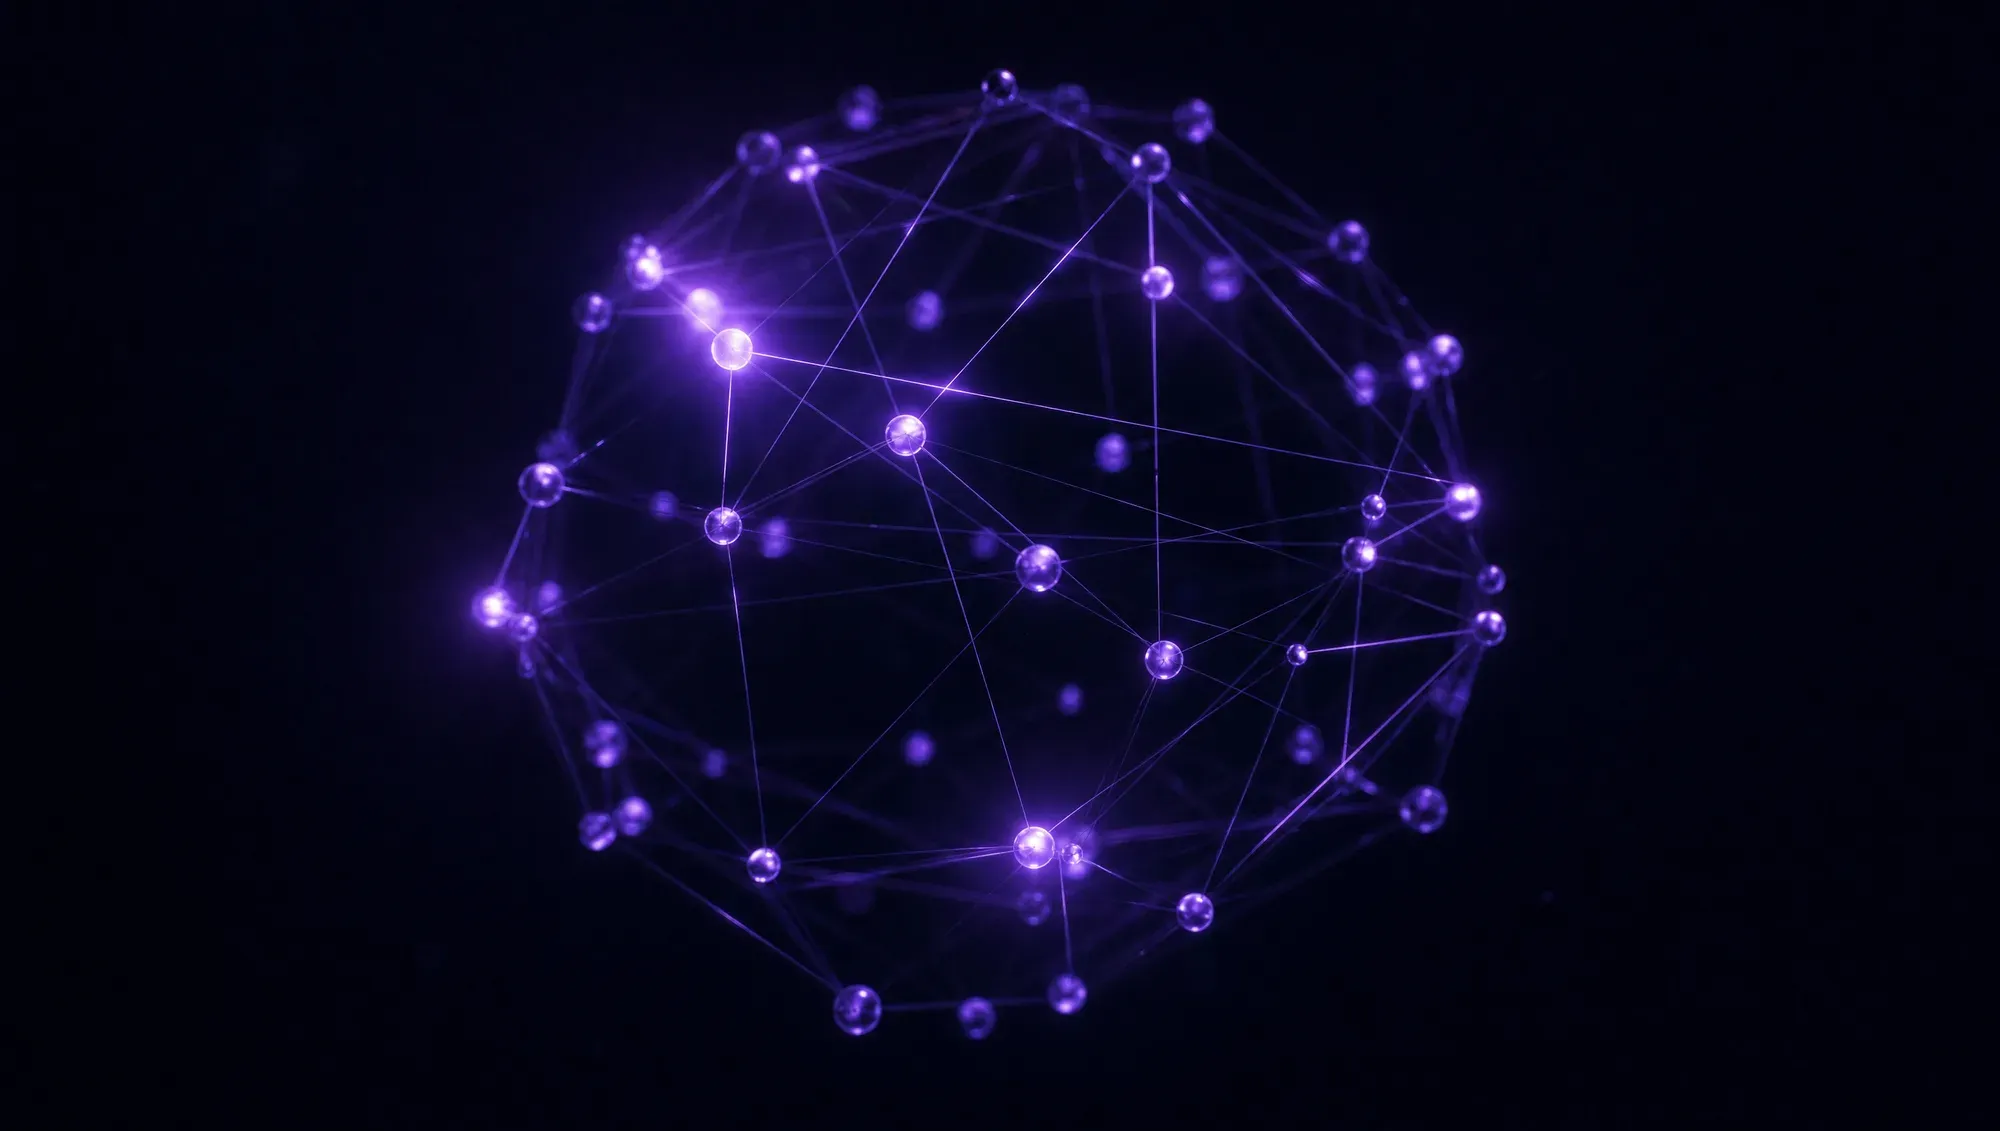
Jeden perimetr, čtyři oblasti
Každá čára ve schématu je u běžných dodavatelů samostatný tým. U nás je to jedna odpovědnost.
- Pentest a audit
- Compliance a poradenství
- Vyhledávání odposlechů
- Ochrana zařízení
Metodiky, podle kterých pracujeme
Žádné „autorské metody“, jen otevřené standardy, které zná váš auditor i váš vývojář.
- OWASP WSTG
- OWASP API Top 10
- OWASP MASVS
- PTES
- NIST SP 800-115
- ISO 27001
- SOC 2
- NIS2
- DORA
- GDPR
Jak práce probíhá
 01
Rozhovor
Zjistíme, co přesně chráníme a před kým. Bez dotazníků na čtyřicet otázek.
 02
Rozsah a smlouva
Stanovíme hranice testu, termíny a formát zprávy. Podepíšeme NDA.
 03
Práce
Testujeme a dokumentujeme každý nález s důkazem a úrovní rizika.
 04
Zpráva a nápravy
Vysvětlíme, co opravit jako první. Po opravách znovu ověříme.
Pro koho tu jsme
Šest typických situací, se kterými k nám lidé přicházejí. Pokud poznáváte tu svou, dalším krokem je krátký rozhovor.
Manažeři a majitelé
Jednání, která nesmějí uniknout, a telefon, který nesmí být čten.
Co bývá potřeba: Prohlídka kanceláře a auta, zabezpečený telefon, komunikace
Advokáti
Advokátní tajemství v kanceláři, v autě a na zařízeních, která mohou být zabavena.
Co bývá potřeba: Prohlídky prostor, šifrování, zařízení, která mohou být zabavena
Novináři
Ochrana zdrojů: komunikace, zařízení, kontrola místností před citlivými rozhovory.
Co bývá potřeba: Zabezpečená komunikace, zařízení, prohlídka před citlivým rozhovorem
Fintech a banky
Pentest před vydáním, DORA a NIS2, zpráva pro regulátora a partnery.
Co bývá potřeba: Pentest, DORA a NIS2, plán reakce na incident, vCISO
E-commerce a tržiště
Ochrana platebního toku, osobních údajů zákazníků a partnerských API.
Co bývá potřeba: Pentest webu a API, platební tok, politiky
SaaS a produktové týmy
Pentest aplikace a API, SOC 2 pro zákazníky z USA, bezpečný vývojový cyklus.
Co bývá potřeba: Pentest aplikace, SOC 2, bezpečný vývoj
Skener, nebo pentest
Skener je užitečný, ale není to prověrka bezpečnosti. V tom je rozdíl.
| Skener zranitelností | Pentest | |
|---|---|---|
| Co najde | Známé zranitelnosti z databáze | Skutečné scénáře průniku včetně logiky |
| Falešné poplachy | Stovky, třídíte je vy | Každý nález ověřen ručně |
| Řetězce útoků | Nevidí | Skládá drobné nálezy do kritického |
| Zpráva | Technický seznam | Pro ředitele, vývojáře i auditora |
| Opakované ověření | Tentýž sken | Potvrzení, že je opraveno |
Jak pracujeme
Bez strašení
Neprodáváme strach. Říkáme, které riziko je skutečné a kde můžete ušetřit.
NDA před prvním slovem
Dohodu o mlčenlivosti podepisujeme před jakýmikoli detaily. Vaše nebo naše šablona.
Zpráva, kterou lidé čtou
Jedna strana pro vedení, kroky pro vývojáře, důkazy pro auditora.
Opakované ověření v ceně
Po opravách testujeme znovu a potvrzujeme, že je zavřeno.
Důvěrnost jako protokol, ne slib
Takto zacházíme s vašimi materiály od prvního e-mailu až po zničení artefaktů.
Šifrování od začátku
Materiály jsou na šifrovaném disku a přístup má jen ten, kdo na zakázce pracuje. Zprávu předáváme šifrovanou, heslo jde jiným kanálem.
Souhlas před prvním skenem
Žádné testování bez písemného souhlasu vlastníka systému. Rozsah, testovací okna a stop slovo domluvíme předem.
Kritické nálezy hlásíme ihned
Nebezpečný nález předáme v den, kdy ho objevíme, ne až s finální zprávou.
Skartace podle plánu
Po projektu artefakty zničíme a vystavíme potvrzení. Veřejná případová studie jen se zvláštním písemným souhlasem.
- Bez databáze
- Web je statický. Není co prolomit: žádná administrace, žádné relace, žádná hesla.
- Poptávky se neukládají
- Formulář posílá zprávu přímo do našeho Telegramu a na serveru nenechává kopii.
- Bezpečnostní hlavičky
- CSP, HSTS, zákaz vkládání do cizích webů. Ověřte na securityheaders.com.
- Bez sledování
- Žádné cookies, pixely ani analytika třetích stran.
Ověřte si to sami
Dvě bezplatné kontroly, které ukážou, co o vás kdokoli zjistí za minutu. Bez registrace, výsledky se neukládají.
Zkontrolujte ochranu webu
Co váš web sám vydává každému návštěvníkovi: přesměrování na HTTPS, bezpečnostní hlavičky, skripty a trackery třetích stran, odhalené verze softwaru.
Posíláme dva běžné požadavky na úvodní stránku, jako prohlížeč. Nic neskenujeme ani neukládáme.
Zkontrolujte ochranu své pošty
Bez SPF a DMARC může kdokoli poslat e-mail jménem vaší domény. Kontrola čte jen veřejné DNS záznamy a nic neukládá.
Čteme jen veřejné DNS záznamy domény. Nic neukládáme ani neskenujeme.
Průvodce
Krátké články o tom, co děláme a proč. Pět minut čtení, které ušetří hodinu rozhovoru.
Co je pentest a čím se liší od skeneru zranitelností
Skener najde známé díry podle seznamu. Pentester přemýšlí jako útočník a skládá drobnosti do skutečného průniku.
4 min čtení
Jak probíhá kontrola odposlechů
Co děláme v kanceláři, autě nebo bytě, jaké přístroje používáme a proč to trvá hodiny.
5 min čtení
GrapheneOS: co to je a kdo ho opravdu potřebuje
Operační systém pro Pixel bez služeb Google ve výchozím stavu. Ne pro každého, ale pro některé jediná možnost.
4 min čteníČasté otázky
Kolik stojí pentest?
Záleží na rozsahu: počtu aplikací, velikosti sítě, režimu přístupu. Malá webová aplikace a velká infrastruktura se liší několikanásobně. Po krátkém rozhovoru dáme pevnou cenu a termín; ceny na webu nezveřejňujeme, protože bez rozsahu jsou zavádějící.
Nerozbijete nám něco během pentestu?
Pracujeme v dohodnutých hranicích a podle pravidel: bez DoS, bez ničení dat, destruktivní akce jen v testovacím prostředí a po zvláštním svolení. Na rizikové kroky upozorňujeme předem.
Jak dlouho práce trvá?
Pentest jedné aplikace: jeden až dva týdny včetně zprávy. Infrastruktura: dva až čtyři týdny. Kontrola odposlechů: od několika hodin po den. Příprava na ISO 27001: tři až devět měsíců podle výchozího stavu.
Podepisujete NDA?
Ano, před zahájením jakýchkoli prací. Můžeme podepsat vaši šablonu nebo dát svou.
Lze se ozvat anonymně?
Ano. Formulář má diskrétní režim: bez jména a telefonu, jen přezdívka na Signalu nebo Session. Pro kontrolu odposlechů se domlouváme na schůzce bez svědků.
Je legální testovat naše systémy?
Ano, s písemným souhlasem vlastníka systému. Rozsah, okna a stop slovo zafixujeme v pravidlech spolupráce před startem. Bez toho nezačínáme.
Pomůžete nalezené chyby opravit?
Ano. Každý nález vysvětlíme vývojářům, doprovázíme opravu a poté znovu otestujeme s potvrzením.
Napište nám
Zpráva jde přímo do našeho Telegramu. Na serveru nic nezůstává.
Telegram