Perymetr
Cyfrowy, fizyczny, osobisty.
Pentesty i compliance dla firmy, wykrywanie podsłuchów i zabezpieczone urządzenia dla ludzi, których warto atakować.
Cztery obszary, jedna odpowiedzialność
Zamiast trzech wykonawców przerzucających problem między sobą.
Pentest i audyt
Kontrolowany atak na wasze systemy według OWASP i PTES z raportem zrozumiałym dla programisty i dla prezesa.
- Web i API
- Aplikacje mobilne
- Infrastruktura i chmura
- Inżynieria społeczna
- Audyt kodu
Compliance i doradztwo
Przygotowanie do certyfikacji i polityki, które działają, a nie leżą w segregatorze.
- ISO 27001
- SOC 2
- RODO, NIS2, DORA
- vCISO
- Szkolenia pracowników
Wykrywanie podsłuchów
Sprzętowa kontrola pomieszczeń, aut i urządzeń pod kątem podsłuchów i ukrytych kamer.
- Biuro i sala konferencyjna
- Samochód
- Mieszkanie
- Sprzęt i prezenty
Ochrona urządzeń
Telefon i laptop skonfigurowane pod wasz model zagrożeń oraz komunikacja, której nie czyta osoba trzecia.
- GrapheneOS
- Konfiguracja telefonu
- Laptop
- Komunikatory i poczta
- Klucze sprzętowe
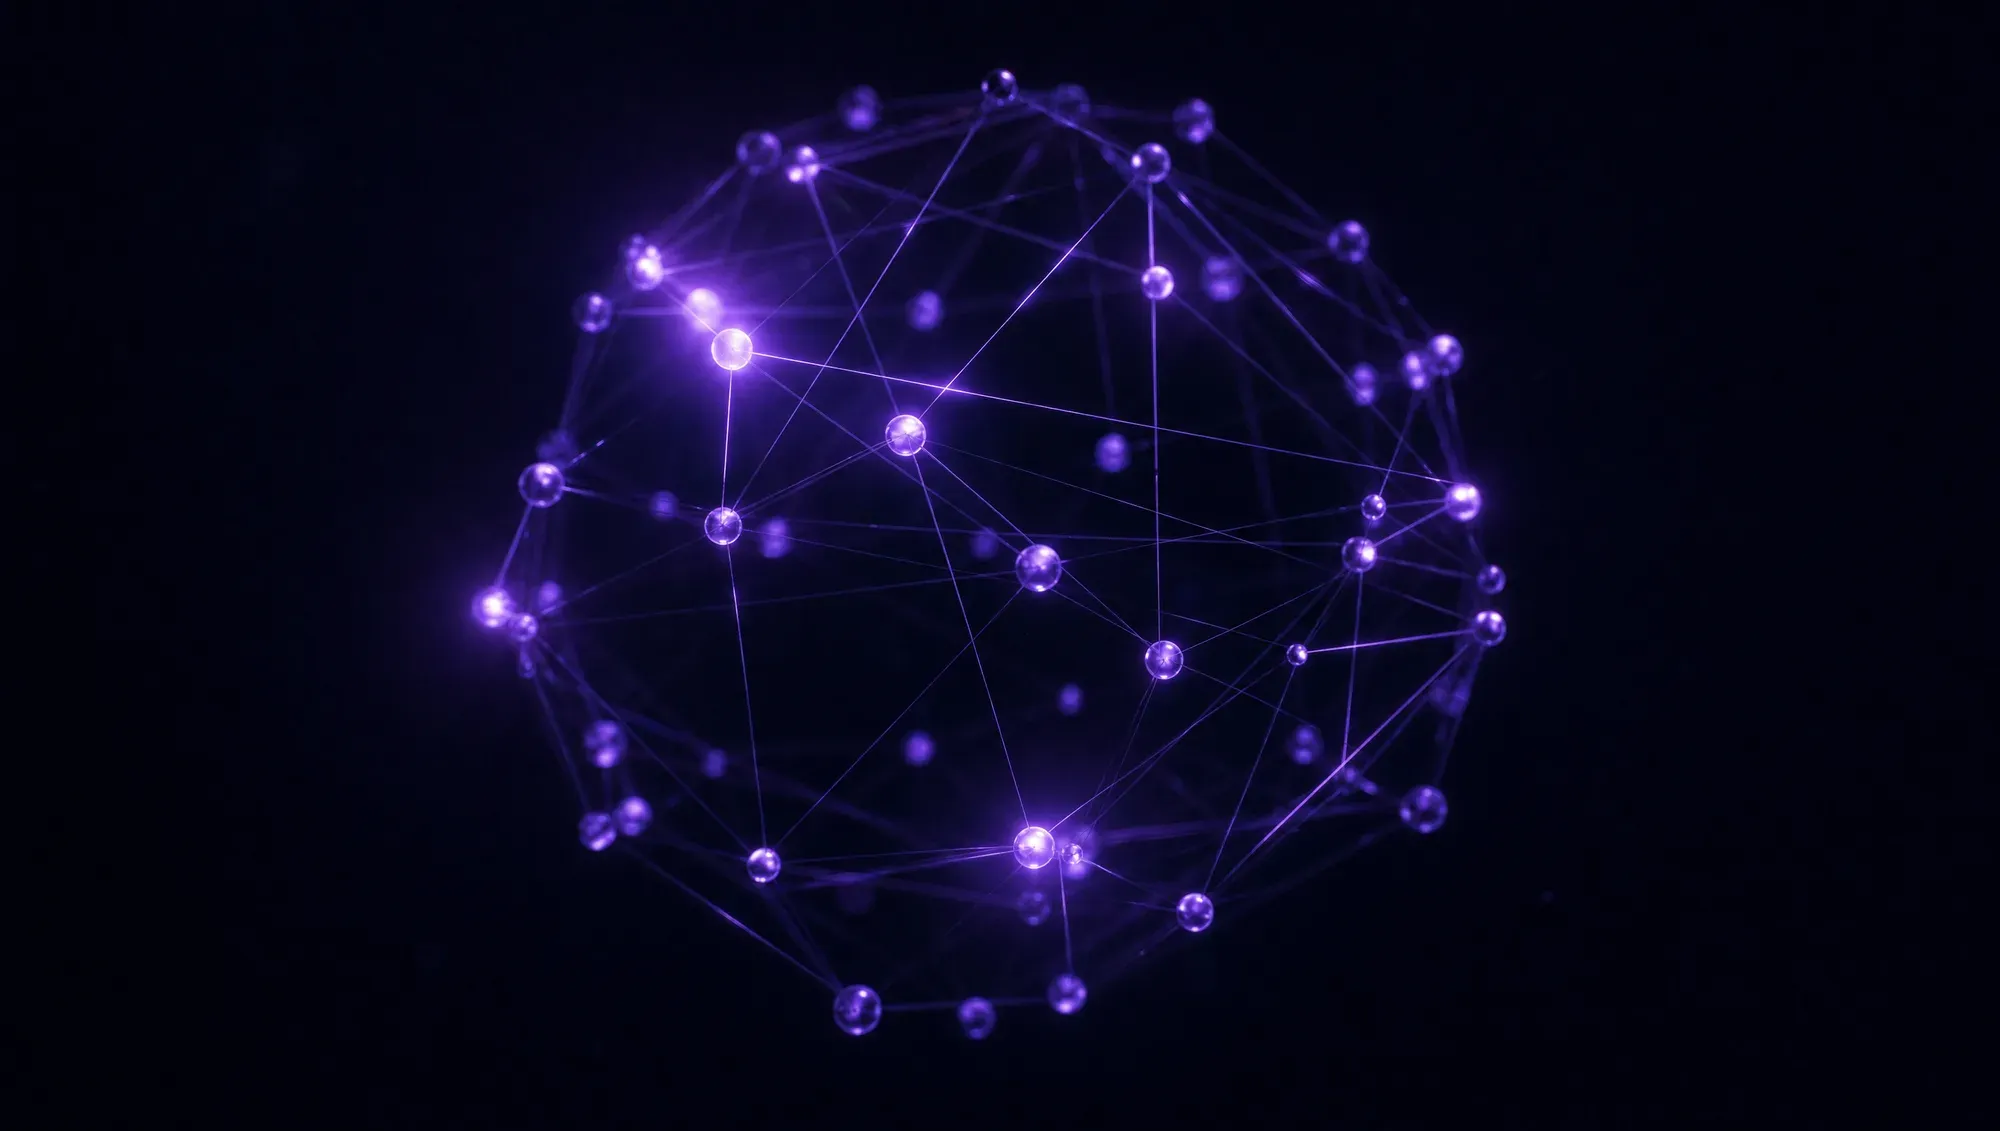
Jeden perymetr, cztery obszary
Każda linia na schemacie to u zwykłych wykonawców osobny zespół. U nas to jedna odpowiedzialność.
- Pentest i audyt
- Compliance i doradztwo
- Wykrywanie podsłuchów
- Ochrona urządzeń
Metodyki, według których pracujemy
Żadnych „autorskich metod”, tylko otwarte standardy, które zna wasz audytor i wasz programista.
- OWASP WSTG
- OWASP API Top 10
- OWASP MASVS
- PTES
- NIST SP 800-115
- ISO 27001
- SOC 2
- NIS2
- DORA
- RODO
Jak wygląda praca
 01
Rozmowa
Ustalamy, co dokładnie chronimy i przed kim. Bez ankiet na czterdzieści pytań.
 02
Zakres i umowa
Określamy granice testu, terminy i format raportu. Podpisujemy NDA.
 03
Praca
Testujemy i dokumentujemy każde znalezisko z dowodem i poziomem ryzyka.
 04
Raport i poprawki
Wyjaśniamy, co naprawić najpierw. Po poprawkach weryfikujemy ponownie.
Dla kogo jesteśmy
Sześć typowych sytuacji, z którymi ludzie do nas przychodzą. Jeśli rozpoznajecie swoją, następny krok to krótka rozmowa.
Menedżerowie i właściciele
Negocjacje, które nie mogą wyciec, i telefon, którego nikt nie może czytać.
Co zwykle jest potrzebne: Sprawdzenie gabinetu i auta, zabezpieczony telefon, łączność
Adwokaci
Tajemnica adwokacka w gabinecie, aucie i na urządzeniach, które mogą zostać zajęte.
Co zwykle jest potrzebne: Sprawdzenie pomieszczeń, szyfrowanie, urządzenia, które mogą zostać zajęte
Dziennikarze
Ochrona źródeł: komunikacja, urządzenia, kontrola pomieszczeń przed wrażliwymi wywiadami.
Co zwykle jest potrzebne: Bezpieczna łączność, urządzenia, sprawdzenie przed wrażliwym wywiadem
Fintech i banki
Pentest przed wydaniem, DORA i NIS2, raport dla regulatora i partnerów.
Co zwykle jest potrzebne: Pentest, DORA i NIS2, plan reagowania, vCISO
E-commerce i marketplace’y
Ochrona przepływu płatności, danych osobowych klientów i API dla partnerów.
Co zwykle jest potrzebne: Pentest strony i API, przepływ płatności, polityki
SaaS i zespoły produktowe
Pentest aplikacji i API, SOC 2 dla klientów z USA, bezpieczny cykl wytwarzania.
Co zwykle jest potrzebne: Pentest aplikacji, SOC 2, bezpieczny rozwój oprogramowania
Skaner czy pentest
Skaner jest przydatny, ale to nie jest weryfikacja bezpieczeństwa. Oto różnica.
| Skaner podatności | Pentest | |
|---|---|---|
| Co znajduje | Znane podatności z bazy | Realne scenariusze włamania, w tym logikę |
| Fałszywe alarmy | Setki, do przejrzenia przez was | Każde znalezisko sprawdzone ręcznie |
| Łańcuchy ataków | Nie widzi | Składa drobne znaleziska w krytyczne |
| Raport | Lista techniczna | Dla dyrektora, programisty i audytora |
| Ponowna weryfikacja | Ten sam skan | Potwierdzenie, że naprawiono |
Jak pracujemy
Bez straszenia
Nie sprzedajemy strachu. Mówimy, które ryzyko jest realne, a gdzie można oszczędzić.
NDA przed pierwszym słowem
Umowę o poufności podpisujemy przed jakimikolwiek szczegółami. Wasz lub nasz szablon.
Raport, który się czyta
Jedna strona dla zarządu, kroki dla programisty, dowody dla audytora.
Ponowna weryfikacja w cenie
Po poprawkach testujemy ponownie i potwierdzamy, że zamknięto.
Poufność jako protokół, nie obietnica
Tak obchodzimy się z Waszymi materiałami od pierwszego maila do zniszczenia artefaktów.
Szyfrowanie od początku
Materiały leżą na zaszyfrowanym nośniku, dostęp ma tylko wykonawca. Raport przekazujemy zaszyfrowany, hasło osobnym kanałem.
Zgoda przed pierwszym skanem
Żadnych testów bez pisemnej zgody właściciela systemu. Zakres, okna testowe i słowo stop ustalamy z góry.
Krytyczne zgłaszamy od razu
Groźne znalezisko przekazujemy w dniu wykrycia, nie czekając na raport końcowy.
Niszczenie według harmonogramu
Po projekcie artefakty niszczymy i wystawiamy potwierdzenie. Publiczne case study tylko za osobną pisemną zgodą.
- Bez bazy danych
- Strona jest statyczna. Nie ma czego łamać: brak panelu, sesji i haseł.
- Zgłoszenia nie są zapisywane
- Formularz przekazuje wiadomość prosto do naszego Telegrama i nie zostawia kopii na serwerze.
- Nagłówki bezpieczeństwa
- CSP, HSTS, blokada osadzania na obcych stronach. Sprawdźcie na securityheaders.com.
- Bez trackerów
- Żadnych cookies, pikseli ani zewnętrznej analityki.
Sprawdź sam
Dwa bezpłatne testy, które pokazują to, co każdy może zobaczyć o Was w minutę. Bez rejestracji, wyniki nie są zapisywane.
Sprawdź ochronę strony
Co Wasza strona sama oddaje każdemu odwiedzającemu: przekierowanie na HTTPS, nagłówki bezpieczeństwa, skrypty i trackery firm trzecich, ujawnione wersje oprogramowania.
Wykonujemy dwa zwykłe zapytania do strony głównej, jak przeglądarka. Niczego nie skanujemy ani nie zapisujemy.
Sprawdź ochronę swojej poczty
Bez SPF i DMARC każdy może wysłać mail w imieniu Waszej domeny. Sprawdzenie czyta tylko publiczne rekordy DNS i niczego nie zapisuje.
Czytamy tylko publiczne rekordy DNS domeny. Niczego nie zapisujemy ani nie skanujemy.
Poradnik
Krótkie artykuły o tym, co robimy i po co. Pięć minut czytania, które oszczędza godzinę rozmowy.
Czym jest pentest i czym różni się od skanera podatności
Skaner znajduje znane dziury według listy. Pentester myśli jak atakujący i składa drobiazgi w realne włamanie.
4 min czytania
Jak przebiega wykrywanie podsłuchów
Co robimy w gabinecie, aucie czy mieszkaniu, jakich przyrządów używamy i dlaczego trwa to godzinami.
5 min czytania
GrapheneOS: co to jest i komu naprawdę jest potrzebny
System operacyjny dla Pixela bez usług Google domyślnie. Nie dla każdego, ale dla niektórych jedyna opcja.
4 min czytaniaCzęste pytania
Ile kosztuje pentest?
Zależy od zakresu: liczby aplikacji, wielkości sieci, trybu dostępu. Mała aplikacja webowa i duża infrastruktura różnią się wielokrotnie. Po krótkiej rozmowie podajemy stałą cenę i termin; cen na stronie nie publikujemy, bo bez zakresu wprowadzają w błąd.
Czy nie zepsujecie nam czegoś podczas pentestu?
Pracujemy w uzgodnionych granicach i według zasad: bez DoS, bez niszczenia danych, działania destrukcyjne tylko w środowisku testowym i po odrębnej zgodzie. O ryzykownych krokach uprzedzamy z wyprzedzeniem.
Ile trwa praca?
Pentest jednej aplikacji: jeden do dwóch tygodni razem z raportem. Infrastruktura: dwa do czterech tygodni. Wykrywanie podsłuchów: od kilku godzin do dnia. Przygotowanie do ISO 27001: trzy do dziewięciu miesięcy zależnie od stanu wyjściowego.
Czy podpisujecie NDA?
Tak, przed rozpoczęciem jakichkolwiek prac. Możemy podpisać wasz szablon lub dać swój.
Czy można zgłosić się anonimowo?
Tak. Formularz ma tryb poufny: bez imienia i telefonu, tylko nick na Signalu lub Session. Przy kontroli podsłuchów umawiamy spotkanie bez świadków.
Czy testowanie naszych systemów jest legalne?
Tak, przy pisemnej zgodzie właściciela systemu. Zakres, okna i słowo stop zapisujemy w zasadach współpracy przed startem. Bez tego nie zaczynamy.
Pomożecie naprawić to, co znajdziecie?
Tak. Wyjaśniamy każde znalezisko deweloperom, wspieramy naprawę i po niej testujemy ponownie z potwierdzeniem.
Napisz do nas
Wiadomość trafia prosto do naszego Telegrama. Na serwerze nic nie zostaje.
Telegram