Perimeter
Digital, physisch, persönlich.
Pentests und Compliance für das Unternehmen, Lauschabwehr und gehärtete Geräte für Menschen, die es sich anzugreifen lohnt.
Vier Bereiche, eine Verantwortung
Statt drei Dienstleistern, die sich das Problem gegenseitig zuschieben.
Pentest und Audit
Ein kontrollierter Angriff auf Ihre Systeme nach OWASP und PTES, mit einem Bericht, den Entwickler und Geschäftsführung gleichermaßen verstehen.
- Web und API
- Mobile Apps
- Infrastruktur und Cloud
- Social Engineering
- Code-Audit
Compliance und Beratung
Vorbereitung auf die Zertifizierung und Richtlinien, die funktionieren, statt im Ordner zu liegen.
- ISO 27001
- SOC 2
- DSGVO, NIS2, DORA
- vCISO
- Mitarbeiterschulung
Lauschabwehr
Messtechnische Prüfung von Räumen, Fahrzeugen und Geräten auf Wanzen und versteckte Kameras.
- Büro und Besprechungsraum
- Fahrzeug
- Wohnung
- Geräte und Geschenke
Geräteschutz
Telefon und Laptop, konfiguriert für Ihr Bedrohungsmodell, und Kommunikation, die kein Dritter mitliest.
- GrapheneOS
- Telefon-Konfiguration
- Laptop
- Messenger und E-Mail
- Hardware-Schlüssel
Ein Perimeter, vier Bereiche
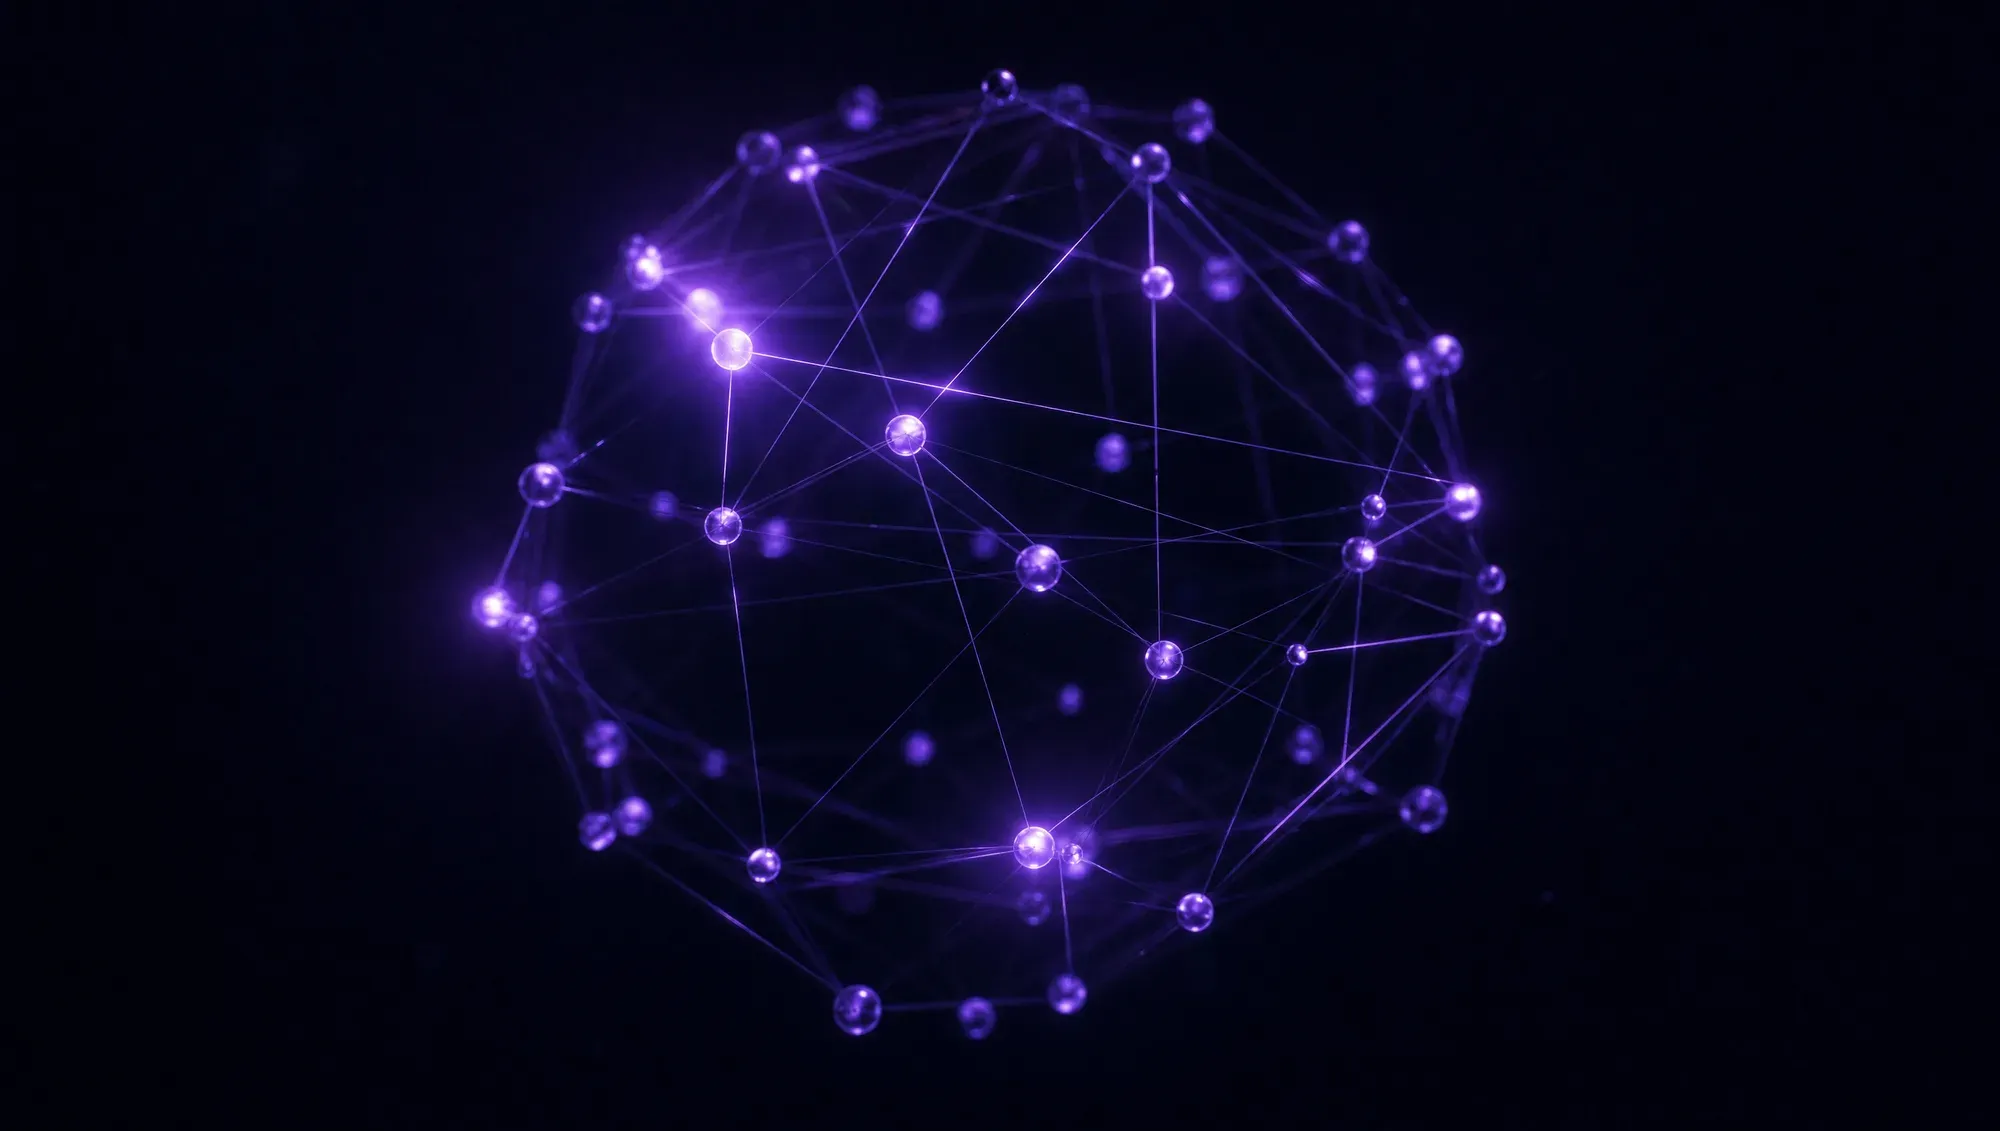
Jede Linie im Schema ist bei üblichen Dienstleistern ein eigenes Team. Bei uns ist es eine Verantwortung.
- Pentest und Audit
- Compliance und Beratung
- Lauschabwehr
- Geräteschutz
Methodiken, nach denen wir arbeiten
Keine „hauseigenen Methoden“, nur offene Standards, die Ihr Auditor und Ihr Entwickler kennen.
- OWASP WSTG
- OWASP API Top 10
- OWASP MASVS
- PTES
- NIST SP 800-115
- ISO 27001
- SOC 2
- NIS2
- DORA
- DSGVO
So läuft die Zusammenarbeit
 01
Gespräch
Wir klären, was genau wir schützen und vor wem. Ohne Fragebögen mit vierzig Fragen.
 02
Umfang und Vertrag
Wir legen Prüfgrenzen, Fristen und Berichtsformat fest. Wir unterzeichnen ein NDA.
 03
Arbeit
Wir prüfen und dokumentieren jeden Befund mit Nachweis und Risikostufe.
 04
Bericht und Behebung
Wir erklären, was zuerst zu beheben ist. Nach der Behebung prüfen wir erneut.
Für wen wir da sind
Sechs typische Situationen, mit denen Menschen zu uns kommen. Erkennen Sie Ihre, folgt ein kurzes Gespräch.
Führungskräfte und Inhaber
Verhandlungen, die nicht durchsickern dürfen, und ein Telefon, das niemand mitlesen darf.
Was meist gebraucht wird: Büro- und Fahrzeugprüfung, gehärtetes Telefon, Kommunikation
Anwälte
Anwaltsgeheimnis im Büro, im Auto und auf Geräten, die beschlagnahmt werden können.
Was meist gebraucht wird: Raumprüfungen, Verschlüsselung, Geräte, die beschlagnahmt werden können
Journalisten
Quellenschutz: Kommunikation, Geräte, Raumprüfung vor heiklen Interviews.
Was meist gebraucht wird: Sichere Kommunikation, Geräte, Prüfung vor sensiblen Interviews
Fintech und Banken
Pentest vor dem Release, DORA und NIS2, Bericht für Aufsicht und Partner.
Was meist gebraucht wird: Pentest, DORA und NIS2, Incident-Response-Plan, vCISO
E-Commerce und Marktplätze
Schutz des Zahlungsflusses, der Kundendaten und der Partner-APIs.
Was meist gebraucht wird: Pentest von Website und API, Zahlungsfluss, Richtlinien
SaaS und Produktteams
Pentest von Anwendung und API, SOC 2 für US-Kunden, sicherer Entwicklungszyklus.
Was meist gebraucht wird: Pentest der Anwendung, SOC 2, sichere Entwicklung
Scanner oder Pentest
Ein Scanner ist nützlich, aber keine Sicherheitsprüfung. Hier ist der Unterschied.
| Schwachstellenscanner | Pentest | |
|---|---|---|
| Was er findet | Bekannte Schwachstellen aus einer Datenbank | Echte Angriffsszenarien, einschließlich Logik |
| Fehlalarme | Hunderte, die Sie sichten müssen | Jeder Befund von Hand geprüft |
| Angriffsketten | Sieht er nicht | Verkettet kleine Befunde zu einem kritischen |
| Bericht | Eine technische Liste | Für Geschäftsführung, Entwickler und Auditor |
| Nachprüfung | Derselbe Scan | Bestätigung, dass es behoben ist |
Wie wir arbeiten
Keine Angstmache
Wir verkaufen keine Angst. Wir sagen, welches Risiko real ist und wo Sie sparen können.
NDA vor dem ersten Wort
Wir unterzeichnen die Geheimhaltungsvereinbarung vor jedem Detail. Ihre Vorlage oder unsere.
Ein Bericht, der gelesen wird
Eine Seite für die Geschäftsführung, Schritte für Entwickler, Nachweise für den Auditor.
Nachprüfung inklusive
Nach der Behebung testen wir erneut und bestätigen, dass es geschlossen ist.
Vertraulichkeit als Protokoll, nicht als Versprechen
So gehen wir mit Ihrem Material um, von der ersten E-Mail bis zur Vernichtung der Artefakte.
Verschlüsselt von Anfang an
Material liegt auf einem verschlüsselten Datenträger, Zugriff hat nur die ausführende Person. Der Bericht wird verschlüsselt übergeben, das Passwort geht über einen getrennten Kanal.
Freigabe vor dem ersten Scan
Kein Test ohne schriftliche Zustimmung des Systemeigentümers. Umfang, Testfenster und Stoppwort werden vorab festgelegt.
Kritisches melden wir sofort
Einen gefährlichen Fund übergeben wir am Tag der Entdeckung, nicht erst mit dem Abschlussbericht.
Vernichtung nach Plan
Nach dem Projekt vernichten wir die Artefakte und stellen eine Bescheinigung aus. Öffentliche Fallstudie nur mit gesonderter schriftlicher Zustimmung.
- Keine Datenbank
- Die Website ist statisch. Es gibt nichts zu knacken: kein Admin-Panel, keine Sitzungen, keine Passwörter.
- Anfragen werden nicht gespeichert
- Das Formular leitet die Nachricht direkt in unser Telegram weiter und hinterlässt keine Kopie auf dem Server.
- Sicherheits-Header
- CSP, HSTS, Einbettung in fremde Seiten verboten. Prüfen Sie es auf securityheaders.com.
- Keine Tracker
- Keine Cookies, Pixel oder Fremdanalytik.
Prüfen Sie selbst
Zwei kostenlose Prüfungen, die zeigen, was jeder in einer Minute über Sie sehen kann. Ohne Anmeldung, Ergebnisse werden nicht gespeichert.
Prüfen Sie den Schutz Ihrer Website
Was Ihre Website jedem Besucher ausliefert: HTTPS-Weiterleitung, Sicherheits-Header, Skripte und Tracker von Drittanbietern, offengelegte Softwareversionen.
Wir stellen zwei gewöhnliche Anfragen an die Startseite, wie ein Browser. Nichts wird gescannt oder gespeichert.
Prüfen Sie den Schutz Ihrer E-Mail
Ohne SPF und DMARC kann jeder E-Mails im Namen Ihrer Domain senden. Die Prüfung liest nur öffentliche DNS-Einträge und speichert nichts.
Wir lesen nur die öffentlichen DNS-Einträge der Domain. Nichts wird gespeichert oder gescannt.
Ratgeber
Kurze Artikel darüber, was wir tun und warum. Fünf Minuten Lesen, die eine Stunde Gespräch sparen.
Was ein Pentest ist und wie er sich von einem Schwachstellenscanner unterscheidet
Ein Scanner findet bekannte Lücken nach Liste. Ein Pentester denkt wie ein Angreifer und verkettet Kleinigkeiten zu einem echten Einbruch.
4 Min. Lesezeit
Wie eine Lauschabwehrprüfung abläuft
Was wir im Büro, im Auto oder in der Wohnung tun, welche Geräte wir einsetzen und warum es Stunden dauert.
5 Min. Lesezeit
GrapheneOS: Was es ist und wer es wirklich braucht
Ein Betriebssystem für Pixel ohne Google-Dienste ab Werk. Nicht für alle, aber für manche die einzige Option.
4 Min. LesezeitHäufige Fragen
Was kostet ein Pentest?
Das hängt vom Umfang ab: Zahl der Anwendungen, Größe des Netzes, Zugriffsmodus. Eine kleine Webanwendung und eine große Infrastruktur unterscheiden sich um ein Vielfaches. Nach einem kurzen Gespräch nennen wir Festpreis und Termin; Preise veröffentlichen wir nicht auf der Website, weil sie ohne Umfang in die Irre führen.
Machen Sie beim Pentest etwas kaputt?
Wir arbeiten in vereinbarten Grenzen und nach Regeln: kein DoS, keine Datenvernichtung, destruktive Aktionen nur in der Testumgebung und nach gesonderter Erlaubnis. Vor riskanten Schritten warnen wir vorher.
Wie lange dauert die Arbeit?
Pentest einer Anwendung: ein bis zwei Wochen inklusive Bericht. Infrastruktur: zwei bis vier Wochen. Lauschabwehrprüfung: von einigen Stunden bis zu einem Tag. Vorbereitung auf ISO 27001: drei bis neun Monate je nach Ausgangslage.
Unterzeichnen Sie eine NDA?
Ja, vor Beginn jeder Arbeit. Wir können Ihre Vorlage unterzeichnen oder unsere stellen.
Kann ich mich anonym melden?
Ja. Das Formular hat einen vertraulichen Modus: ohne Name und Telefon, nur ein Signal- oder Session-Alias. Für eine Lauschabwehrprüfung vereinbaren wir ein Treffen ohne Zeugen.
Ist es legal, unsere Systeme zu testen?
Ja, mit schriftlicher Erlaubnis des Systemeigentümers. Umfang, Fenster und Stoppwort werden vor dem Start in den Rules of Engagement festgehalten. Ohne das beginnen wir nicht.
Helfen Sie beim Beheben der Funde?
Ja. Wir erklären jeden Fund den Entwicklern, begleiten die Behebung und testen danach erneut mit Bestätigung.
Schreiben Sie uns
Die Nachricht geht direkt an unser Telegram. Auf dem Server bleibt nichts.
Telegram